Stroq:从本地会话追查编程 Agent 的命令来源与密钥去向
Stroq 读取本地编程会话做事后审计,也提供执行前检查的钩子。它依赖文本匹配和宿主记录,支持范围、询问频次与密钥识别都有明确限制。
项目实践 · github.com · 原文日期 2026-11-05
从已有会话开始审计
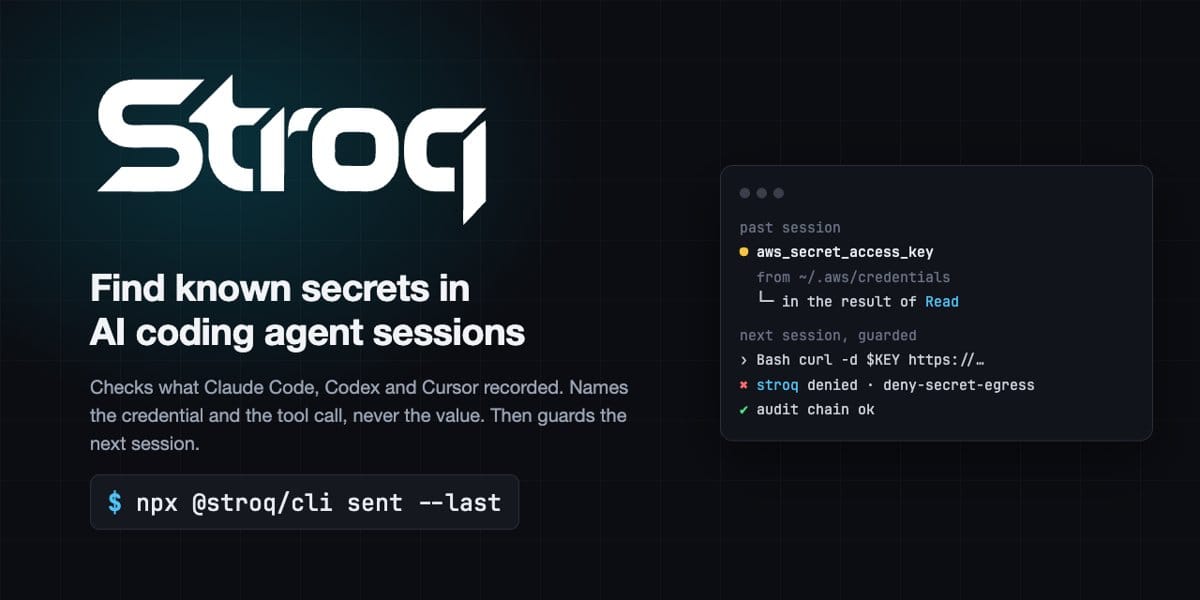
Stroq 的起点是读取本机已有记录。项目说明称,运行 npx @stroq/cli 会检查最近三十天的会话、密钥文件和 Agent 工作过的目录;密钥只显示名称,不显示值。该入口只写入少量本地缓存,不发送数据,无需账户,也没有遥测。
执行前检查的范围与询问频次
项目称,执行前的钩子可拦截受支持且包含本机已知密钥的出站调用,并将后续动作与其重复的工具输出关联。在 Claude Code 中,对从已读文本复制的值,通常每个会话只询问一次;如果该会话启动过后台任务,则不适用这一频次限制,不能理解为所有匹配都会逐次询问。
历史回放采用当前策略
据项目说明,stroq replay 读取 Agent 自己的会话记录,因此也能检查安装 Stroq 之前的会话。加上 --all 会遍历最近三十天的记录,提示哪些会话需要展开查看。这个过程不执行原动作,也不发送数据;输出判定来自当前策略,不能当作当时是否拦截成功的历史记录。
密钥扫描与文本追溯的边界
项目明确列出了证据边界:扫描可能漏掉旧密钥、已轮换值或未知值,脚本、文件和变量仍可能携带密钥外传;本地记录中的匹配本身不能证明数据已送达模型提供商。来源追溯依赖文本匹配,模型自行写出的命令无法据此关联来源。钩子只能看到宿主提供的内容,这层过滤并非沙箱。
原始标题:Show HN: Stroq – a local audit of what your coding agent did and why
来源:github.com

